
为什么 NVIDIA 要做一个 Agent 运行时?
如果你用过 ChatGPT、Claude 或者 Cursor 这类 AI 工具,你会发现它们能在「沙箱」里执行代码、读你的文件、调用 API——但这些都是厂商内置的能力。如果你自己想搭一个能调用真实工具的 AI Agent,并把它放到生产环境里服务真实用户,安全、隔离、审计 这些问题立刻就会冒出来。
2026 年 10 月初,NVIDIA 开源了一个叫 OpenShell 的项目(GitHub 14.2k+ stars),专门解决"AI Agent 怎么安全地跑起来"这件事。这篇文章带你看看它解决了什么问题、用什么技术实现的,以及对普通开发者和 AI 工具使用者来说意味着什么。
它解决了什么真实问题?
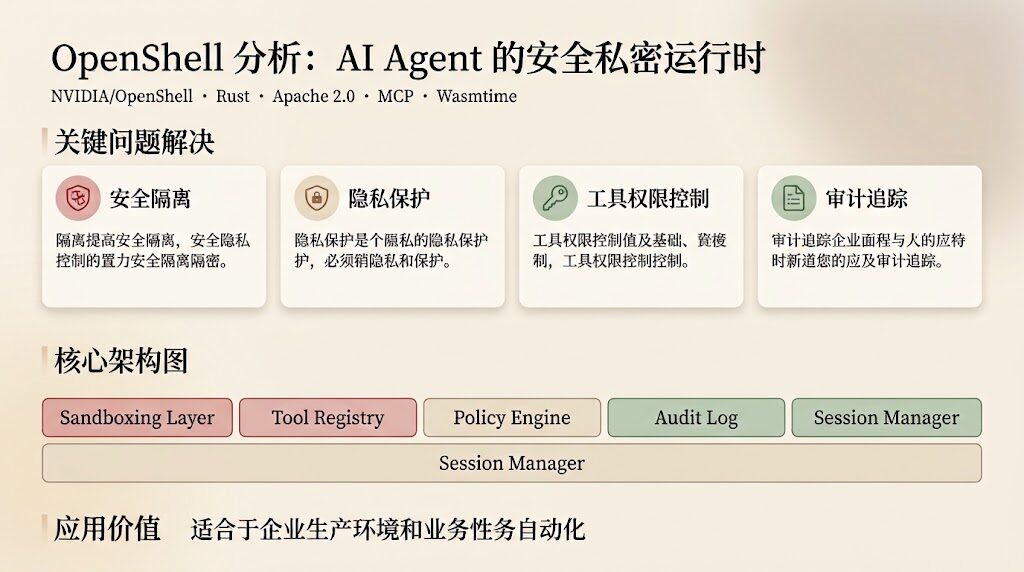
当 AI Agent 不只是「聊天」而是「动手」(执行命令、读写文件、调 API)的时候,会撞上四类问题:
1. 安全隔离
Agent 一旦能执行 shell 命令,就有能力 rm -rf 你的整个项目。OpenShell 把 Agent 装在一个受限沙箱里运行——能访问什么、不能访问什么,全部提前声明。
2. 隐私保护
所有数据本地处理,不依赖云端。对企业用户来说,「我的数据没有离开我的服务器」 是合规的硬要求。
3. 工具调用控制
不是所有工具 Agent 都能调。OpenShell 用细粒度的权限策略决定「这个 Agent 能不能调用这个 API、读哪个文件、执行哪类命令」。
4. 审计追踪
Agent 干了什么、什么时候干的、用了哪些参数——完整记录下来。出了事可以回溯,合规审查可以给证据。
技术架构:5 层解耦设计
OpenShell Runtime
├── Sandboxing Layer (Rust-based isolation)
├── Tool Registry (MCP compatible)
├── Policy Engine (权限策略)
├── Audit Log (操作审计)
└── Session Manager (会话管理)
每一层职责单一,可以独立替换或扩展。这种「运行时 / 工具层 / 策略层分离」的设计是生产级基础设施的标配思路——和你熟悉的 Docker、Kubernetes 的分层哲学是一样的。
关键技术选型
- Rust:内存安全 + 零成本抽象,是写「安全关键系统」的首选语言。Linux 内核、Firefox、服务端基础设施都在用。
- MCP(Model Context Protocol):AI Agent 领域的「USB 接口协议」。只要工具遵循 MCP,就能被任何 Agent 调用——目前生态已覆盖 17+ 平台。
- Wasmtime:轻量级 WebAssembly 运行时。Agent 的工具可以用任何语言写(Python、Go、JS 都行),编译成 Wasm 后在沙箱里跑,天然隔离。
为什么值得关注?
对想自己搭 AI Agent 的开发者
如果你打算让 AI Agent 操作真实业务系统——比如自动回复客服工单、自动改数据库、自动跑数据分析——你会发现:
- 沙箱是默认不是选项:任何 Agent 执行都应默认在隔离环境里跑,出了问题影响范围可控
- 最小权限原则:Agent 能调的工具越多越危险。给 Agent 配置权限应该像给新员工开账号一样——能不给的就不给
- 可观测性是命脉:Agent 黑盒运行一段时间后出了问题,没有审计日志就只能靠用户反馈。生产环境必须有完整日志
OpenShell 把这三件事做成了开箱即用的能力。
对普通 AI 工具使用者
你可能不需要自己搭 Agent,但 OpenShell 这类项目的流行意味着:
- 未来的 AI 工具会更安全:随着 Agent 落地到生产环境,安全框架会变成行业标配
- 数据主权更有保障:本地化、私密化的 Agent 运行时让「企业上 AI」少了合规顾虑
- 多 Agent 协同会成为趋势:复杂任务会被拆给多个 Agent 协作完成,需要统一的运行时来调度
NVIDIA 作为 AI 硬件巨头亲自下场做这件事,本身就是行业信号——Agent 运行时已经成为 AI 基础设施的新赛道。
什么时候你用不上它?
如果你只是用 ChatGPT 聊聊天、用 Cursor 写写代码,OpenShell 跟你没关系——那些工具内部已经有沙箱机制了。
OpenShell 真正服务的场景是:你或你的团队要把 AI Agent 部署到生产环境,服务真实业务,承担真实责任。比如:
- 客服系统自动回复
- 数据分析自动化
- 代码审查和自动修复
- 业务流程自动化(RPA 的 AI 升级版)
这些场景里,Agent「跑飞了」的代价是用户投诉、合规罚款、品牌受损。OpenShell 这类基础设施就是为了把这种风险压到可控范围内。