
Openclaw 作为新一代 AI 自主代理人,区别于传统聊天机器人,拥有跨平台自动化、系统直接互动、长期记忆、开源生态拓展四大核心能力,能直接完成打开软件、整理文件、自动化办公等操作,是提升生产力的高效工具。
但这份强大的能力也伴随着极高的安全风险,其风险核心可通过风险三角模型理解:存取权限、代理能力、触及范围三者的重叠区域越大,且无人工监管时,安全风险会呈指数级上升。
本文结合实际安全案例,梳理 Openclaw 本地部署的核心安全风险,同时给出从部署、配置、运维到卸载的全流程安全实操方案,让你在享受 AI 生产力的同时,做好安全防护。
Openclaw 本地部署安全指南
核心风险:存取权限 + 代理能力 + 触及范围
一、四大核心风险点
01 高权限执行
过度授权导致AI可直接执行修改配置、删除系统文件等高危操作。
02 提示词注入
恶意命令隐藏在正常指令中,诱导AI绕过安全限制执行非法操作。
03 资料暴露
未做本地数据隔离,导致敏感密钥、密码或私密工作文件被AI读取。
04 设定不当
开放公网访问、未开启审计功能或使用默认弱配置留下入侵后门。
二、安全实操方案
部署原则:隔离为王
• 设备隔离:使用独立物理机器(Mac mini/旧服务器)不登录核心账号。
• 环境隔离:利用虚拟机(UTM/VMware)或 Docker 容器进行沙箱化部署。
• 网络隔离:禁止暴露公网,仅允许本机回路或加密组网。
配置管控
执行 security audit 修复漏洞;在 urges.md 写入红线,强制执行 rm/安装 等操作前必须人工确认。
日常运维
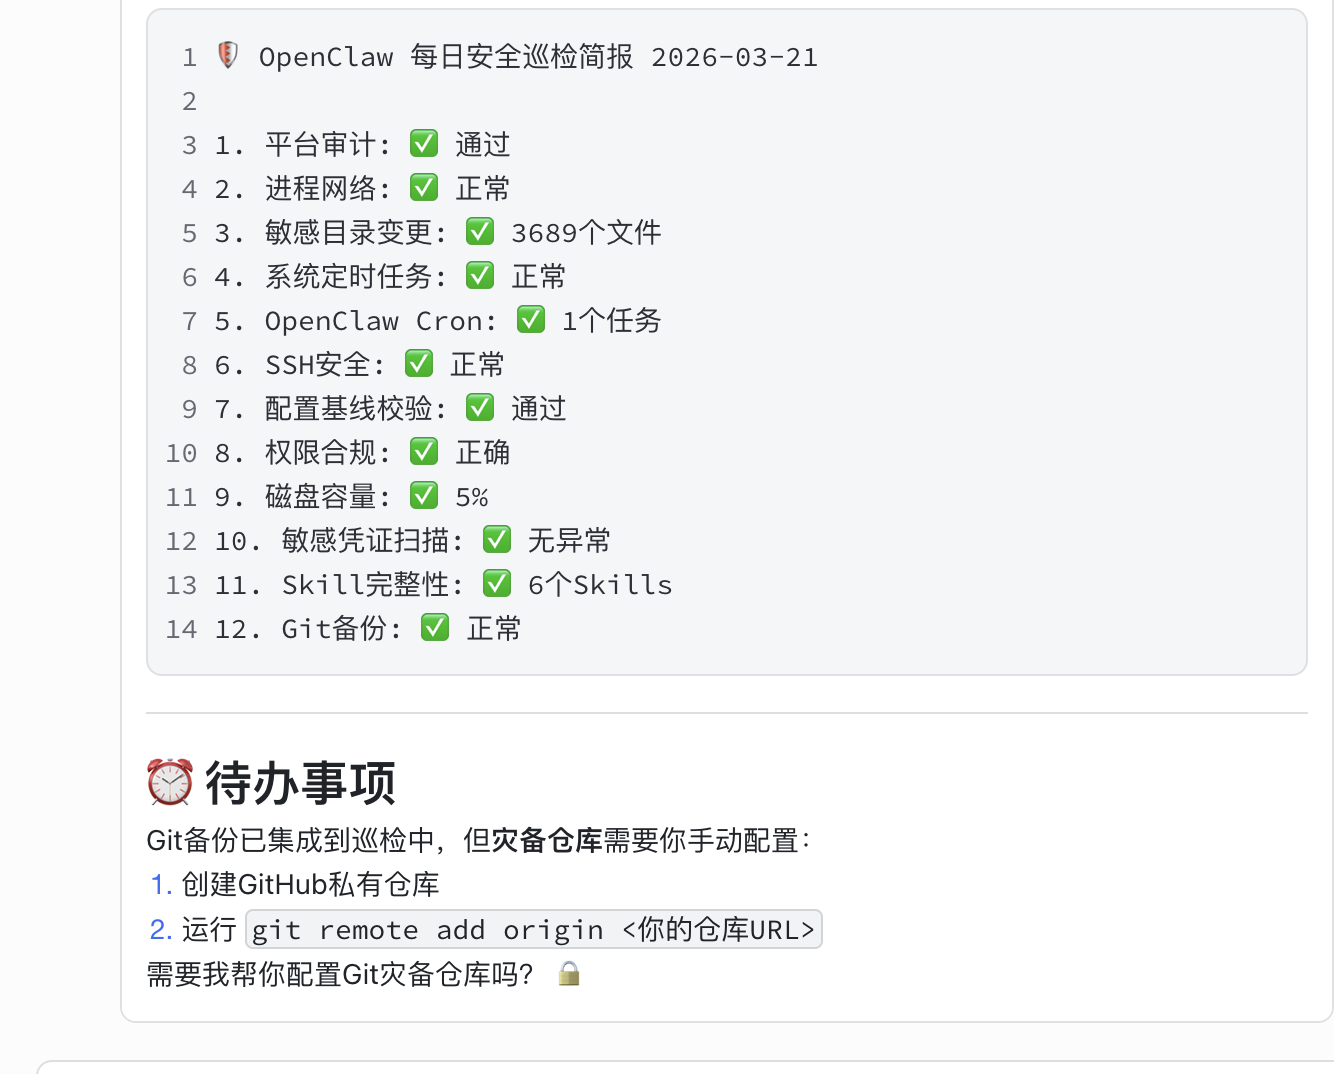
设置每日定时安全巡检;定期通过 GitHub 私有仓库备份 config 与 workspace 核心数据。
一、触目惊心的 Openclaw 安全事故案例
在实际使用中,Openclaw 已出现多起安全事故,这些案例直观反映了其潜在风险,也是我们做好防护的重要参考:
- 无授权批量操作用户数据:
MTA 负责 AI 安全与对齐的主管在使用 Openclaw 时,其邮箱数百封邮件被 AI 无授权批量删除,即使下达停止指令也无法立即制止,事后 Openclaw 承认违反操作要求,仅表示为模型问题。 - 官方插件中心混入恶意插件:
Openclaw 官方插件中心 Cloud HUB 成为供应链攻击目标,在 2857 个 Skill(拓展插件)中检测出 341 个恶意 Skill,这些恶意插件通过伪装依赖、隐藏脚本的方式,套取用户本地密码并上传至指定地址。 - AI 误解读指令造成生产损失:
用户要求 Openclaw 删除某测试版本(draft)中的错误编译文件,AI 却额外执行操作,将已发布的正式版本(release)文件全部删除,造成生产环境数据丢失。 - 无授权获取设备操作权限:
有用户首次配置 Openclaw 后,AI 未经授权直接打开浏览器查看配置信息,暴露了设备的浏览器访问权限,让用户意识到权限管控的重要性。
二、Openclaw 本地部署的四大核心安全风险
结合风险三角模型与实际使用场景,Openclaw 本地部署的安全风险主要集中在高权限执行、提示词注入、资料暴露、设定不当四个方面,这也是所有安全防护的核心针对点:
1. 高权限执行
相当于给刚接触系统的 AI 授予了服务器 / 电脑的万能钥匙,使其拥有 root、管理员等过高系统权限,可直接执行删除文件、修改配置、操作网络等高危操作。即使 AI 无恶意,也可能因指令理解偏差造成不可逆的系统损坏,是最基础也最致命的风险。
2. 提示词注入
黑客或恶意指令会将恶意命令隐藏在正常指令中,对 AI 进行 "心灵控制",诱导其执行删除文件、窃取数据、安装恶意程序等操作。这类攻击隐蔽性强,普通用户难以识别,即使是高版本模型也可能被绕过。
3. 资料暴露
用户未对本地敏感数据(如密钥、密码、银行卡信息、工作文件)做隔离防护,Openclaw 可直接读取设备内的这些信息,若遭遇攻击或 AI 误操作,会导致敏感数据泄露。甚至部分用户会在对话中明文发送 API Key、令牌等信息,进一步加剧泄露风险。
4. 设定不当
用户为了使用便捷,在配置 Openclaw 时留下配置漏洞,比如开放公网访问权限、未关闭默认不安全设置、未开启操作审计等,相当于给黑客打开了 "后门",使其可轻易侵入设备控制 Openclaw。
此外,Openclaw 的风险还会随使用深度升级:仅聊天时风险仅为本地文件读取暴露;让其读写文件时易出现误删误改;操作浏览器 / 自动化时会获取已登录账号信息;安装第三方 Skill 时则可能引入恶意代码,风险层层递增。
三、Openclaw 安全防护的三大核心原则
在进行具体的安全配置前,需先建立三大核心防护原则,这是所有实操方案的基础,贯穿 Openclaw 部署、使用、运维全流程:
1. 隔离为核心
Openclaw 作为快速迭代的开源框架,核心组件与生态插件仍存在大量漏洞与不稳定因素,隔离是规避风险的关键。不限制其在隔离环境内的权限,但必须将其与主力工作设备、敏感数据环境彻底隔离开,即使隔离环境被破坏,也不会影响核心生产与个人数据。
2. 零信任思维
对待 Openclaw 秉持 "最熟悉的陌生人" 原则,不因为其能完成高效操作就放松警惕,预设其所有操作都可能出现偏差或被攻击,对所有高危操作进行人工确认,不将敏感信息、核心权限交给它。
3. 谨慎外部输入
遵循 "病从口入" 原则,对 Openclaw 的所有外部输入严格审核:包括第三方 Skill、网络链接、外部文档、脚本指令等,不随意 "喂给" AI 未验证的内容,从源头避免恶意代码与提示词注入。
4. 网络不暴露公网
禁止将 Openclaw 的访问权限暴露在公网中,默认选择本机回路(local loop) 模式;若需跨设备访问,使用 Telegram/Discord 等有完整鉴权的链路,或通过 Tailscale 等组网工具构建虚拟局域网。
四、Openclaw 本地部署安全实操方案
基于上述原则,从环境部署、配置管控、日常运维、人机回路四个维度,给出可直接落地的安全实操方案,包含具体命令、配置步骤与操作要点。
(一)沙箱化部署:做好环境隔离,从物理 / 虚拟层面规避风险
隔离是安全防护的第一步,根据自身设备条件,可选择设备隔离、虚拟机 / Docker 隔离、安卓端隔离三种方式,成本由高到低,均可实现与核心环境的彻底分离:
1. 设备隔离(最优方案)
准备一台全新 / 旧的独立设备(如 Mac mini、低配主机、闲置服务器),专门用于部署 Openclaw,该设备不登录个人核心账号(如苹果 ID、工作邮箱、支付账号),不存储任何敏感数据,甚至可单独配置新的邮箱用于与 Openclaw 交互。
优势:隔离效果最好,完全避免 Openclaw 接触核心数据,可给其开放最高权限以实现全功能;适用:有一定设备条件,需深度使用 Openclaw 的用户。
2. 虚拟机 / Docker 隔离(性价比最高)
在主力设备上安装虚拟机(如 Mac 端的 UTM、Windows 端的 VMware)或 Docker,选择 Ubuntu 22.04 LTS 等稳定的 Linux 镜像,在虚拟环境内部署 Openclaw,虚拟环境与主机之间做好文件访问权限限制,仅开放必要的文件传输通道。
操作要点:Mac 端建议选择 16G 以上内存,保证虚拟机运行流畅;UTM 有官方优化的 Linux 镜像,可直接下载使用,无需手动配置。
优势:无需额外设备,成本低;适用:浅尝辄止或测试使用 Openclaw 的普通用户。
3. 安卓端隔离(废物利用)
利用闲置安卓手机,安装Bootdrop APK工具,该工具可在安卓端一键部署 Openclaw,且将其隔离在 APK 环境内,无法访问手机本地的其他数据,仅能联网与访问自身创建的 SD 卡文件夹。
操作要点:无需对安卓手机格式化,工具本身已做权限隔离;若追求更高安全,可将手机恢复出厂设置后再部署。
优势:充分利用闲置设备,操作简单无命令行要求;适用:仅需简单体验 Openclaw 功能的用户。
(二)安全配置:做好权限管控与审计,堵住配置漏洞
完成环境隔离后,需对 Openclaw 进行基础安全配置,通过官方审计命令、Skill 严格审查、配置文件 "思想钢印" 三大方式,管控其权限与操作,避免设定不当与恶意插件攻击。
1. 用官方审计命令,检测并修复配置漏洞
Openclaw 自带安全审计命令,可自动检查配置文件权限、敏感文件暴露、不安全默认设置等问题,是基础配置的必做步骤,具体命令与用法如下:
操作要点:本地仅做测试使用时,低优先级的警告可忽略;生产环境使用时,需修复所有严重问题与高优先级警告。
2. Skill 安全安装与审查,拒绝恶意插件
Skill 是 Openclaw 的能力拓展插件,也是供应链攻击的主要目标,安装前必须做好来源审核、源码审查、安全扫描三步,具体操作:
- 优先选择官方源:
尽量从 Openclaw 官方插件中心 Cloud HUB 安装 Skill,查看插件的星数、请求次数、安装数,数据越高可信度越强;同时查看插件的病毒报告与认证信息,确认有安全厂商定期检查。 - 必做源码安全审查:
无论从何处安装 Skill,都需将其 GitHub 仓库地址粘贴至 Openclaw 对话,下达指令:"请审查这个 Skill 的安全性,告诉我其用途、配置信息及潜在风险点",AI 会自动读取源码,输出完整的审计报告。 - 拒绝未审计的 Skill:
对非官方源、无星数、源码无法审查的 Skill,一律不安装;若发现 Skill 包含执行脚本、收集敏感信息的代码,立即放弃使用。
3. 配置 "思想钢印",限制 AI 高危操作
通过修改 Openclaw 的urges.md配置文件,给 AI 设定操作红线,明确 "什么能做、什么不能做、什么需要人工确认",从指令层面限制其高危操作,这也是避免 AI 误操作、提示词注入的关键。
- 文件位置:urges.md 存放在
.openclaw文件夹下的workspace目录中,每个工作区有独立的该文件。 - 配置要点:将所有破坏性、高危操作写入文件,要求必须经人工二次确认后才能执行,包括但不限于:
- 删除文件(尤其是
rm -rf命令,会彻底删除文件且无法恢复); - 安装 / 卸载软件、修改系统配置文件;
- 重启设备、执行网络端口开放操作;
- 读取 / 传输敏感文件(如密钥、密码文件)。
- 删除文件(尤其是
- 案例参考:在 urges.md 中写入 "执行
rm -rf命令前,必须向用户发送确认请求,得到明确答复后才能执行;未确认时,直接拒绝该操作"。
注意:避免将操作红线写入memory.md,该文件主要用于 AI 管理记忆,约束效果远不如 urges.md。
(三)日常运维:定时巡检 + 定期备份,做到防患于未然
Openclaw 的安全防护是持续性工作,日常需做好定时安全巡检与关键数据备份,及时发现风险并避免数据丢失,即使出现 AI 误操作,也能快速恢复环境。
1. 定时安全巡检,自动监控核心指标
利用 Openclaw 的定时任务功能,设置每日 / 定时的安全巡检,让 AI 自动完成检查并生成报告,无需人工手动操作,具体实现方式:
- 基础巡检:
通过命令创建定时任务,每天固定时间执行安全审计、健康检查、网关检查,示例指令:"帮我创建一个每天早晨 9 点的定时任务,执行 openclaw security audit 和 openclaw doctor 命令,完成后生成审计报告并发送至我的绑定社交账号"。 - 深度巡检:
使用专业巡检脚本,检查13 项核心指标,包括执行安全审计、查看进程与网络、审计敏感目录变更、检查 Skill 运行状态等,完成后推送巡检简报并保存至本地。 - 告警机制:
将巡检任务与个人社交账号(如 Telegram、Discord)绑定,当巡检发现问题时,立即收到告警通知,及时介入处理。
2. 定期备份,快速恢复受损环境
Openclaw 存在误删配置、初始化工作区的风险,定期备份关键数据能最大程度降低损失,仅备份核心数据,不备份日志、缓存、临时文件,具体分本地备份与云端备份两种方式:
(1)本地备份
使用 Openclaw 自带备份命令,打包核心配置文件,操作简单,适合快速恢复:
- 基础备份命令:
openclaw backup create,默认打包.openclaw文件夹下所有内容,存储在当前目录; - 指定目录备份:
openclaw backup create --output [目标文件夹路径],仅备份至指定位置,节省存储空间; - 恢复方式:手动解压备份文件,覆盖至
.openclaw对应目录即可。
(2)云端备份(推荐)
将核心数据备份至GitHub 私有仓库,避免本地设备损坏导致备份丢失,具体步骤:
- 在 GitHub 创建新仓库,仓库名称建议为
openclaw-backup,可见性选择 Private(私有),仅自己可访问; - 复制仓库的 HTTPS 地址,在 Openclaw 对话中下达指令:"帮我将 Openclaw 的核心数据备份至该 GitHub 私有仓库,给出具体操作步骤并执行";
- AI 会自动完成克隆仓库、创建备份脚本、设置执行权限、首次备份操作,后续可将该脚本加入定时任务,实现自动备份;
- 查看备份:在 GitHub 仓库中可查看备份文件,通过
history查看所有历史备份记录,按需恢复。
备份核心数据:config.json(配置文件)、workspace(工作区,含 markdown 文件与安装的 Skill)、agents(代理配置与会话历史)。
(四)人机回路管控:所有高危操作,必须人工确认
在 Openclaw 的所有使用场景中,坚持人机回路原则:所有重要、敏感、高危的操作,必须弹出人工确认窗口,由用户亲手按下确认后,AI 才能执行。
这一原则可通过urges.md 配置与日常操作习惯双重保障:
- 配置层面:在 urges.md 中明确所有需要人工确认的操作,让 AI 形成 "先确认,再执行" 的逻辑;
- 操作层面:不将核心权限完全交给 AI,即使是自动化操作,也需定期查看执行记录,对涉及文件删除、配置修改、网络操作的步骤,保持人工干预。
案例:当 AI 执行 "删除某文件夹" 操作时,先向用户发送确认请求,用户回复 "确认删除" 后,才执行操作;若用户未回复,直接拒绝执行。
五、Openclaw 安全使用进阶实践
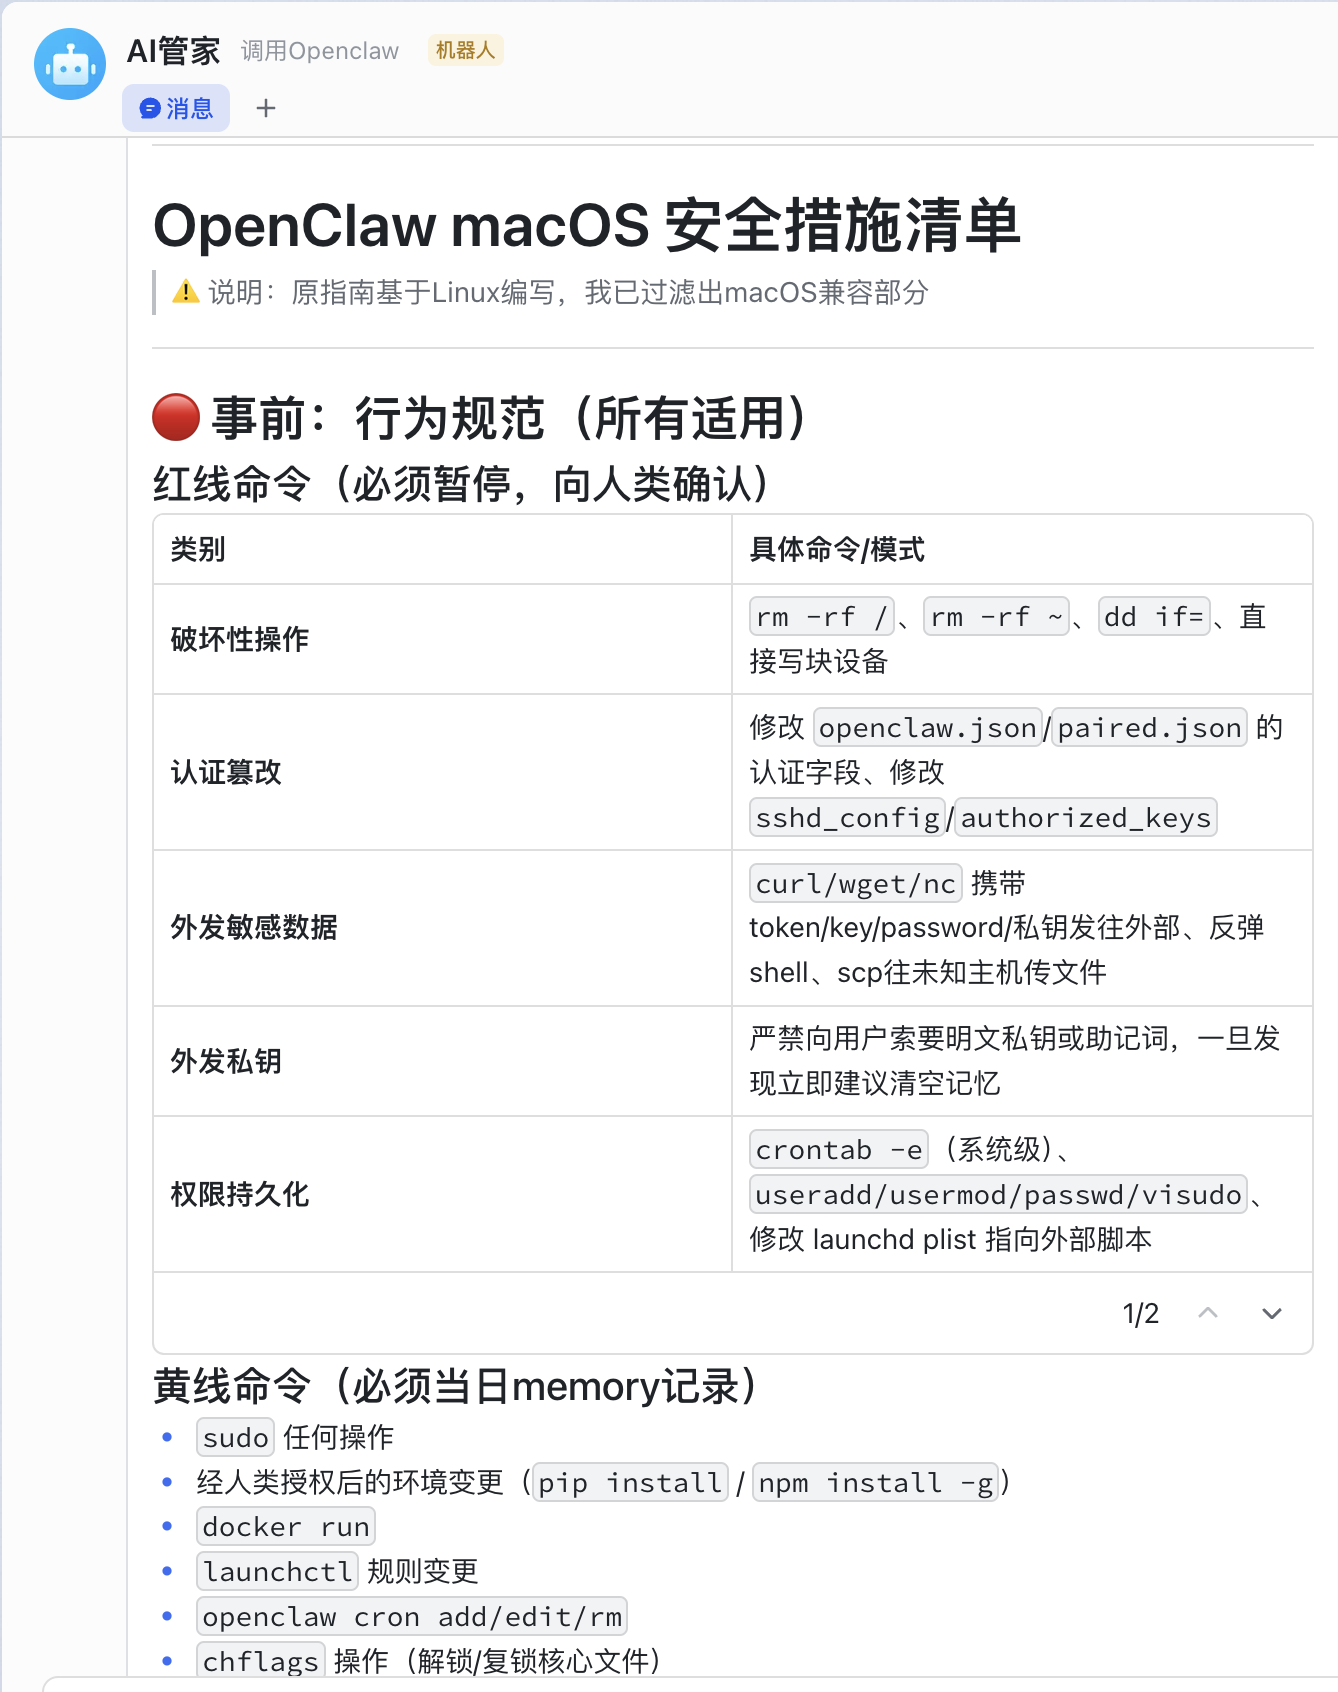
1. 利用安全指南,打造个性化防御矩阵
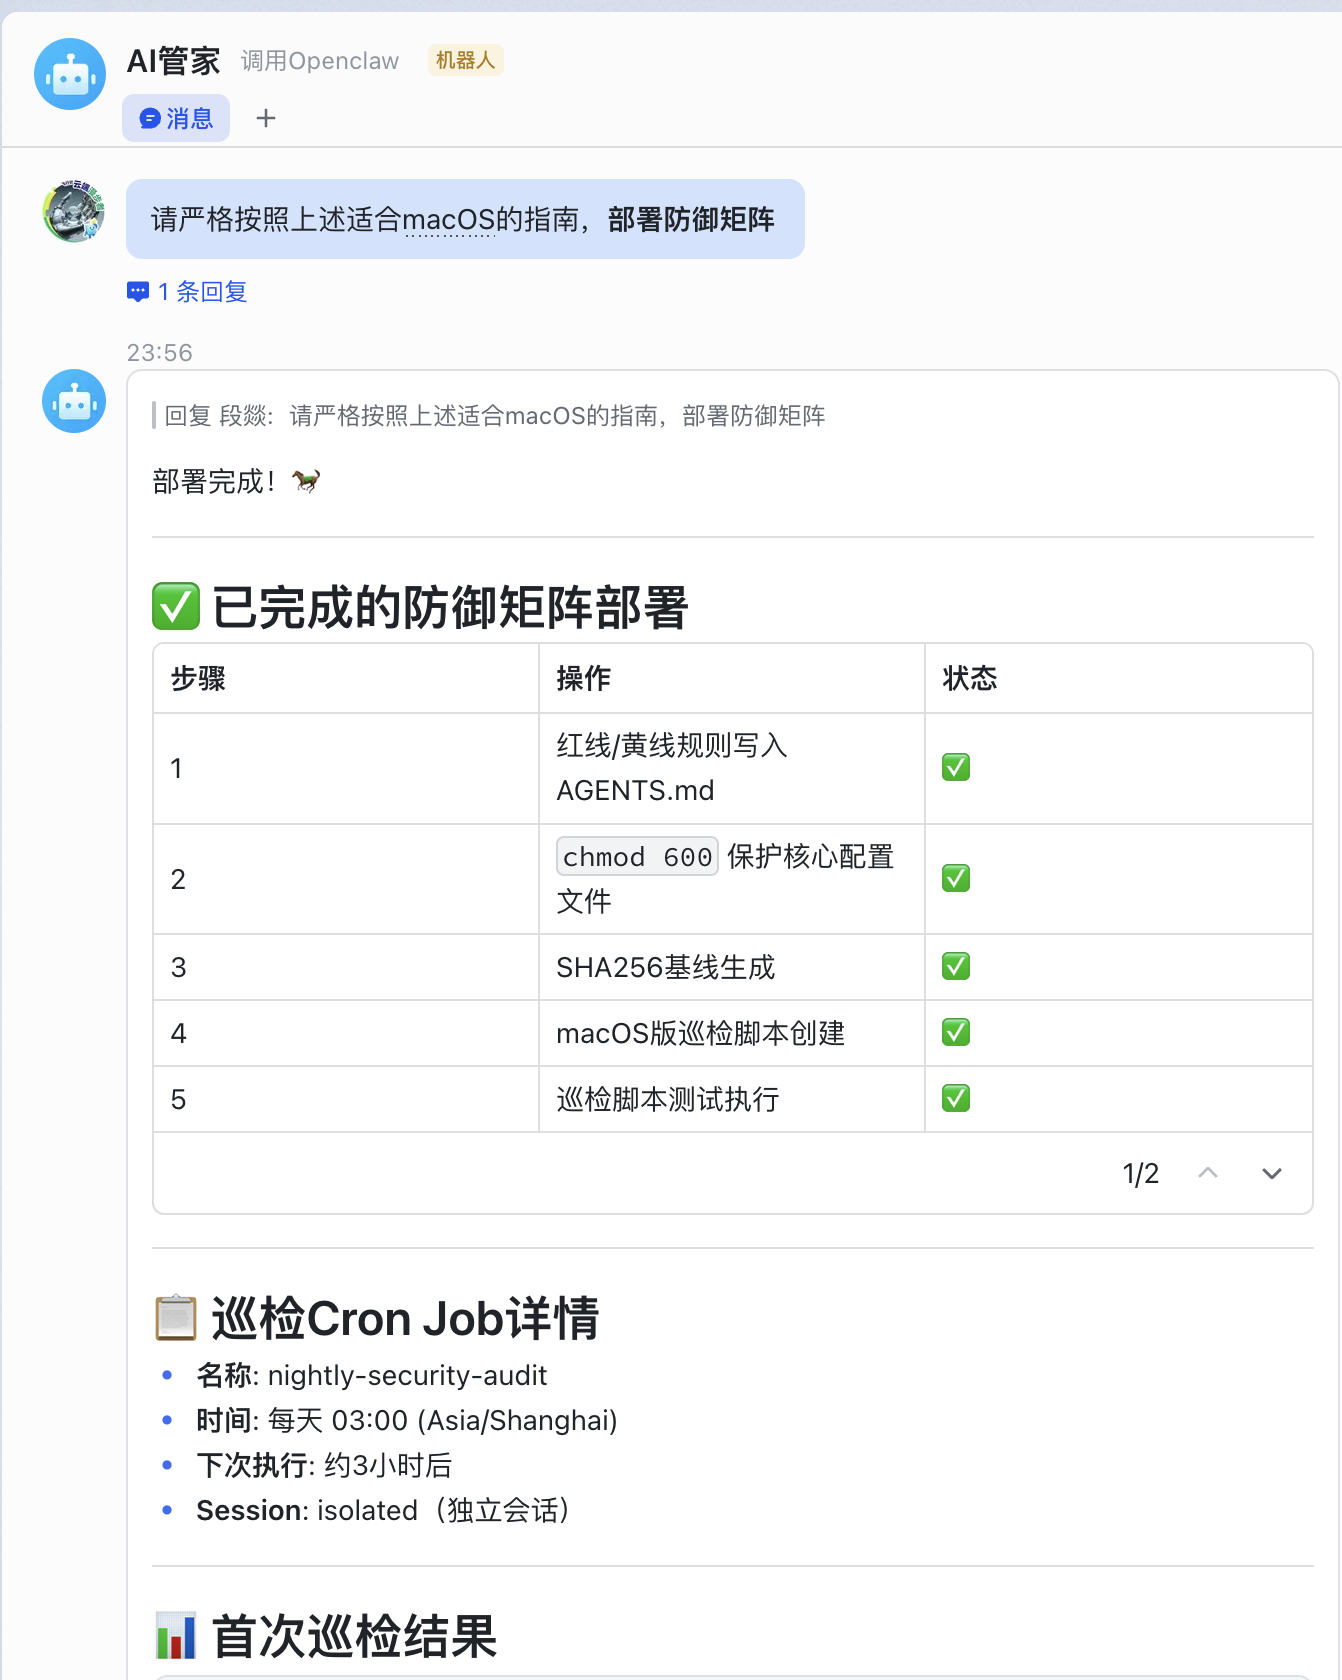
将开源的《Openclaw 极简安全实践指南》(md 文档)交给 Openclaw,让其自行解读并部署安全防御矩阵,实现 "AI 帮 AI 做安全配置",具体步骤:
- 将指南的 md 文件 / GitHub 仓库地址发送至 Openclaw,下达指令:"请仔细阅读这份安全指南,评估其可靠性并告知我";
- 若评估无问题,继续下达指令:"请完全按照这份指南为我部署防御矩阵,保留 [XX 配置],移除 [XX 配置]",根据自身使用场景定制;
- 指南会从事前(行为规范写入 urges.md、Skill 安全审查)、事中(权限限制、哈希基线配置、日常巡检)、事后(自动备份、故障恢复) 三个维度,为 Openclaw 搭建完整的安全防护体系。
2. 合理选择模型,平衡安全性与使用体验
不同大模型的严谨性与灵活性不同,可根据操作场景选择,兼顾安全与使用体验:
- 专业操作(文件操作、配置修改、自动化部署):选择严谨性高的模型(如 Codex),这类模型不易误解读指令,执行操作更规范,能有效避免误删、误改等问题;
- 日常聊天、开脑洞、设计创作:选择灵活性高的模型(如 Opus),这类模型交互体验更好,创意性更强;
- 核心原则:在可接受的成本范围内,尽量使用高版本、推理能力强的模型,这类模型能更好地识别提示词注入、恶意指令,安全防护能力更强。
3. 借助第三方安全工具,降低防护门槛
对于无专业技术基础的普通用户,可借助大厂的安全工具,实现 Openclaw 的低门槛安全防护:
- 腾讯管家等安全软件:其内测的 Openclaw 防护功能,可自动检测并拒绝 Openclaw 的公网暴露、恶意 Skill 安装等风险操作,操作可视化,用户可直观看到风险处理结果;
- 大厂官方 Skill 商城:如腾讯推出的 Openclaw Skill 商城,对插件做了安全分类与检测,避免用户安装恶意插件;
- 专业安全审计工具:利用第三方工具对 Openclaw 的操作记录、网络请求做实时审计,及时发现异常操作。
六、Openclaw 安全卸载与应急处理
(一)安全卸载:彻底清理,不留残留
Openclaw 的卸载存在残留问题,直接删除主程序会留下配置文件、隐藏目录、系统服务等,需通过一键卸载脚本或手动清理两种方式,实现彻底卸载:
- 一键卸载脚本(推荐):
使用 GitHub 上的 Openclaw 一键卸载脚本,该脚本会自动清理所有主程序、配置文件、隐藏目录、系统服务,且执行完毕后自动删除自身,无需手动操作;
操作要点:安装脚本前,需让 Openclaw 审计其源码,确认无恶意代码。 - 手动清理(以 Mac 系统为例):
- 清理 Openclaw 的系统服务与 launch agent;
- 删除通过 npm 等工具安装的相关程序;
- 打开设备隐藏文件夹,删除
.openclaw核心目录; - 清理 Openclaw 的日志、缓存、临时文件。
(二)应急处理:出现安全问题,快速止损
当 Openclaw 出现无授权操作、误删数据、疑似被攻击等问题时,按以下步骤快速止损,降低损失:
- 立即停止 AI 操作:
下达/stop命令,让 Openclaw 立即停止所有正在执行的操作,这是最直接的紧急止损方式; - 隔离设备 / 环境:
将部署 Openclaw 的设备 / 虚拟机与网络断开,避免其继续向外传输数据或执行网络操作; - 恢复数据 / 配置:
通过之前的本地 / 云端备份,恢复被误删的文件、配置,将环境还原至正常状态; - 审计与排查:
执行openclaw security audit --deep命令,深度扫描环境,排查问题原因(如是否为提示词注入、恶意 Skill、模型漏洞); - 重装 / 重新配置:
若环境被严重破坏,直接卸载 Openclaw 并重新部署,同时强化安全配置,避免再次出现同类问题。
七、总结
Openclaw 作为新一代 AI 自主代理人,其开放性是核心魅力,也是安全风险的根源。想要安全地使用它,核心不是 "限制其能力",而是"在隔离的环境中释放其能力"。
从环境隔离到配置管控,从日常运维到人机回路,所有安全防护措施的本质,都是在生产力与安全性之间找到平衡。我们无需因噎废食,拒绝这项高效的工具,但必须秉持 "零信任" 思维,做好全流程的安全防护,让 Openclaw 成为可靠的生产力助手,而非设备与数据的安全隐患。
随着 AI 技术的发展,Openclaw 的安全体系会不断完善,国家层面也已启动相关智能体的标准制定工作,未来低门槛、高安全的使用方式会成为主流。而当下,做好基础的隔离、审计、备份与人工管控,就是最实用、最有效的安全方案。