
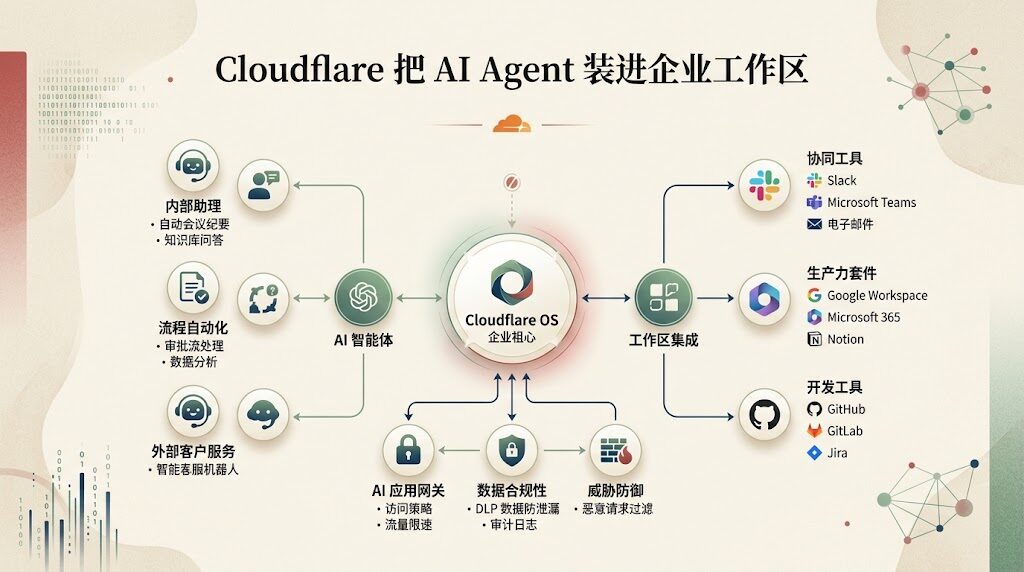
Cloudflare推出的项目cloudflare/cloudflare-os,是面向"整个公司"的 AI Agent 工作区——和每个人在自己电脑上跑 Claude Code、OpenClaw 是完全不同的视角。
这个"OS"不是传统操作系统,而是 AI 工作区框架
很多人会下意识把 cloudflare-os 理解成"装在服务器上的类 Linux 系统"。但翻开 README,作者 Kentonv 在第一段就把话挑明了:
"Cloudflare OS is not about installing a system on a machine. It's about giving every employee in your company a safe, contextualized AI Agent to do their job."
也就是说,cloudflare-os 瞄准的是"公司级 AI 生产力"——让销售、运营、市场、行政都能跟 AI Agent 对话完成工作,而不只是给工程师写代码。
它管的不是 CPU、内存、磁盘这类计算资源,而是AI 工作负载:谁能用 Agent、能用什么知识库、能让 Agent 跑哪些小工具、谁能看 Agent 的输出。这套管法和传统 OS 管理进程的思路异曲同工,所以作者借了"OS"这个词。
三大核心模块拆解
cloudflare-os 的代码主要围绕三个东西展开,每一个都对应一个企业级痛点。
1. Agent Chat UI:预加载公司上下文的对话界面
普通 ChatGPT、Claude.ai 这类工具,对话是"无状态"的——你每开一个新会话都要把上下文重新喂一遍。但企业里员工问的问题高度依赖内部知识(产品手册、客户案例、合规要求、内部术语)。
cloudflare-os 的 Agent Chat UI 做了三件事:
- 自动加载公司在 GitHub、Notion、Confluence、飞书 / 语雀里的知识
- 给每个员工维护一套"角色权限"(销售只能看自己客户的资料,HR 只能看自己部门的招聘进度)
- 把每一次 Agent 输出都进审计日志(出了事能查是谁、什么时候、用 Agent 干了什么)
这相当于把"AI 对话框"升级成"公司私有 ChatGPT",员工不用懂 prompt 工程就能用。
2. Sandboxed Gadgets:让 Agent 自己造小应用
这是 cloudflare-os 最具想象力的一块。它允许 AI Agent 在和员工对话的过程中,自动生成一种叫 Gadget 的小应用——可以是数据查询工具、报表生成器、客户画像卡片、邮件草稿生成器。
Gadget 跑在 Cloudflare Workers 的沙箱里(也就是 workerd 这个 V8 隔离运行时),三件事被锁死:
- 不能访问你没授权的数据
- 不能调你没授权的外部 API
- 不能给没权限的人用
员工写一个 Gadget 之后,可以像共享 Google Doc 一样把链接发给同事——同事点开就能用,但 Gadget 的代码和数据访问被严格隔离。这个设计相当于"AI 原生的小程序平台",和国内微信小程序思路有几分相似,但触发器从"用户手动打开"变成了"Agent 在对话里按需调用"。
3. Gatekeepers 安全框架:让安全团队能"安心睡觉"
这是企业落地 AI 最难的部分——不是技术上做不到,而是合规、IT、法务不知道能不能放行。
cloudflare-os 的 Gatekeepers 把安全检查做成了可插拔的中间件层:
- 内容 guardrail:AI 输出前自动过敏感词、PII 脱敏、违规检测
- 行为 guardrail:Agent 调用外部工具前检查授权
- 数据 guardrail:Gadget 读写的字段按列级权限控制
每一层都有开关,公司可以根据自己的合规要求"打开"或"关掉"。这一套思路让非技术员工可以自由探索(不用先学安全规范),安全团队有统一抓手(不用一个个 Gadget 去审计)——这是 cloudflare-os 反复强调的设计目标。
"Your Company OS":开源的真实意图
cloudflare-os 的开源协议虽然没明确写(README 提到"internal open source"),但作者在一段话里把意图讲得很透:
"The idea is not that your company uses Cloudflare OS, but rather that you make it 'Your Company OS'."
也就是说,Cloudflare 并不指望所有人都直接用 cloudflare-os 的官方版。他们想要的是:每家公司 fork 自己的副本,按照自己的组织架构、业务流程、合规要求做定制。
这是一种"开源换生态"的策略——和当年 Kubernetes 在容器编排领域做的事如出一辙:Google 把 K8s 开源,不是为了让大家都用 Google 的云,而是为了让"容器编排"成为业界标准,而标准最终绑定了所有云厂商。cloudflare-os 想复刻这个路径:让"企业 AI 工作区"这个品类被自己的设计哲学定义,最终所有企业 AI Agent 平台都跑在 Cloudflare Workers 上。
cloudflare-os vs OpenClaw:个人与企业 AI Agent 的两条路线
读到这里你可能会问:这和 OpenClaw 有什么区别?
我整理了一张对比表,把两者放在同一坐标系里看:
| 维度 | OpenClaw | Cloudflare OS |
|---|---|---|
| 定位 | 个人 AI Agent 运行时 | 企业 AI 工作区 |
| 部署 | 本地优先(macOS 桌面) | Cloudflare 云优先(workerd 运行时) |
| 核心场景 | 一个人写代码 / 跑脚本 | 一个公司所有人协作 |
| 安全模型 | 工具级别(tools policy) | 企业级 Guardrail(多中间件层) |
| 扩展机制 | Skills 生态 | Gadget 生态(Agent 自动生成) |
| 知识注入 | 手动喂上下文 | 自动加载公司知识库 |
| 典型用户 | 独立开发者 / 工作室 | 整个公司销售+运营+市场+工程 |
两者不是竞品,而是互补:
- 你想自己写代码、跑自动化、玩 prompt——用 OpenClaw 这种"个人 Agent 运行时"
- 你老板想给整个公司铺 AI 工具、要审计、要合规——看 cloudflare-os 这种"企业 AI 工作区"
如果你既写代码又管团队,那两者甚至可以并存:日常开发用 OpenClaw,团队层面的 AI 工具链用 cloudflare-os。
对你的 4 个可借鉴设计思路
即使你暂时没打算给公司铺 cloudflare-os,这套设计里也有 4 个值得借鉴的点。
思路 1:把安全做成"中间件层",而不是"流程审批"
传统做法是员工想用 AI,先申请 IT 审批。cloudflare-os 反过来:把内容、行为、数据三层 guardrail 写成可插拔的中间件,默认安全是开箱即用的,员工不需要懂安全也能用。
如果你自己在用 OpenClaw、Claude Code 这类工具,可以借鉴这个思路:把"敏感操作清单"(删文件、发邮件、调外部 API)做成工具级 policy,而不是事后人工审查。
思路 2:让 Agent 自动生成工具,而不是手写
cloudflare-os 的 Gadgets 是 Agent 在对话过程中按需生成的,不是工程师提前开发好。这把"工具建设"从"IT 部门排期"变成了"业务部门按需生成"。
如果你在玩 OpenClaw、LangGraph,可以尝试类似的模式:让 Agent 自己生成一次性脚本(scratch script),用完即丢——不必追求"工具集完备",而是"工具按需生长"。
思路 3:知识注入自动化,而不是手动维护
传统企业内部知识库最大的痛点是"过时"。cloudflare-os 把知识库做成"实时同步源(GitHub、Notion、飞书)",知识更新不需要手动上传。
如果你用 Obsidian、Notion 管理个人知识,也可以借鉴:把"个人知识库"和"Agent 上下文"打通,Agent 直接读你最新的笔记,而不是每次手动喂。
思路 4:fork 定制化思维,而不是"通用平台"
cloudflare-os 不强求"一个版本走天下",而是鼓励每家公司 fork 自己的副本。这是一种反 SaaS 的思路——你买不到"通用 AI 工作区",你只能 fork 一个"AI 工作区框架"然后自己改。
如果你在搭建个人 Agent 工具链,也可以借鉴:不要追求"一个 OpenClaw 解决所有问题",而是接受"每个团队、每个项目都有自己定制版的 Agent 工作流"。
5 分钟本地跑起来
如果你看完上面觉得 cloudflare-os 值得试试,5 分钟就能在本地起一个:
# 1. 装 pnpm(如果还没有)
npm install -g pnpm

# 2. 拉代码
git clone https://github.com/cloudflare/cloudflare-os.git
cd cloudflare-os

# 3. 装依赖
pnpm install

# 4. 本地起服务(用 wrangler + workerd 模拟 Cloudflare Workers)
pnpm run-local

# 5. 浏览器打开 http://localhost:8787整个过程不需要 Cloudflare 账号、不需要部署到云端、不需要信用卡。本地模式是完整功能可用的——这是 Cloudflare 的诚意,也是 workerd 这个开源运行时的红利。
如果你想真正部署到 Cloudflare 给团队用,再走 wrangler 的 deploy 命令;如果你只是想看 UI 体验,跑完 pnpm run-local 就能玩。
适用边界:你该不该用 cloudflare-os
最后给一个明确的判断框架:
适合用 cloudflare-os 的场景:
- 公司有 50 人以上,想给销售 / 运营 / 行政铺 AI 工具
- 安全 / 合规 / IT 要求所有 AI 输出有审计日志
- 想让员工自己造小工具(不靠 IT 排期),但又怕失控
- 已经买了 Cloudflare Workers,想把企业 AI 工作流跑在 Cloudflare 生态
用不上 cloudflare-os 的场景:
- 你只是想个人用 AI 写代码 / 跑脚本 → 用 OpenClaw、Claude Code 更直接
- 你团队只有 3-5 人,沟通成本比 AI 还低 → 不需要企业级 AI 工作区
- 你的合规要求特别严格(金融、医疗、军工)→ 需要自研或采购专门产品,不是 fork 一个开源项目能解决的
- 你已经被 LangChain / Dify / Coze 这类平台绑定 → 切换成本太高
简单说:cloudflare-os 是给"想给全公司铺 AI 但又怕失控"的企业准备的。如果你只是个人用 AI,它对你来说 over engineering 了。
参考资料
- 项目仓库:https://github.com/cloudflare/cloudflare-os
- Cloudflare Workers 文档:https://developers.cloudflare.com/workers/
- workerd 运行时(开源):https://github.com/cloudflare/workerd